چرا کنترل دسترسی کاربران یکی از مهمترین لایههای امنیت سایبری سازمانهاست؟
در بسیاری از رخدادهای امنیتی که این سالها گزارش شده، مهاجم اصلاً مجبور نبوده از آسیبپذیری پیچیدهای استفاده کند. یک حساب کاربری که کسی یادش نبود، یا مجوزی که سالها پیش داده شد و هیچوقت پس گرفته نشد، کار را راه انداخته. راستش این الگو آنقدر تکراری است که دیگر عجیب نیست. کنترل دسترسی دقیقاً همان لایهای است که قرار است جلوی این سناریو را بگیرد.
با این حال در خیلی از سازمانها همزمان مهمترین و نادیدهگرفتهترین لایه است. فایروال و آنتیویروس دیده میشوند، اما اینکه چه کسی به چه چیزی دسترسی دارد معمولاً در جدولهای قدیمی و حافظه چند نفر از همکاران میماند. اگر سازمان شما از محصولات سازمانی کسپرسکی یا هر راهکار امنیتی دیگری استفاده میکند، این لایههای دفاعی فقط وقتی کامل کار میکنند که پایهی دسترسیها درست چیده شده باشد. برای آشنایی با راهکارهای امنیتی کسپرسکی هم میشود به صفحهی گروه آتنا نماینده رسمی کسپرسکی در ایران سر زد.
کنترل دسترسی دقیقاً چیست؟
Access Control مجموعهی قواعد و ابزارهایی است که تعیین میکند هر کاربر، سرویس یا دستگاه اجازهی دیدن، تغییر دادن یا اجرای چه منابعی را دارد. منابع میتواند فایل، پایگاه داده، برنامهی مالی، پنل مدیریتی یا حتی اتاق سرور باشد. یک نکته را همین ابتدا روشن کنیم. کنترل دسترسی با مدیریت هویت یکی نیست. مدیریت هویت میگوید کاربر کیست، چه نقشی دارد و چرخهی عمر حساب او چطور پیش میرود. کنترل دسترسی بخشی است که بر پایهی همین هویت تصمیم میگیرد «اجازه هست یا نه». این دو به هم وصلاند، ولی اگر یکی را جای دیگری بگذاریم، در طراحی سیاستها اشتباه میکنیم.
چرا اینقدر مهم است؟ چون مهاجم وقتی وارد شبکه میشود، تقریباً هیچوقت همانجا که وارد شده نمیماند. از یک حساب معمولی شروع میکند، دنبال دسترسیهای بیشتر میگردد و کمکم به سمت دادههای باارزش حرکت میکند. هر چقدر مجوزهای هر حساب گستردهتر باشد، این حرکت جانبی راحتتر است. کنترل دسترسی خوب یعنی حتی اگر یک حساب لو برود، دامنهی خسارت محدود بماند.
احراز هویت و مجوزدهی؛ دو سؤال متفاوت
Authentication جواب میدهد «تو کی هستی؟» و Authorization جواب میدهد «حالا اجازهی چه کاری داری؟». ورود با رمز عبور و کد پیامکی در دستهی اول است. اینکه همین کاربر بتواند فایل حقوقودستمزد را باز کند یا نه، در دستهی دوم قرار میگیرد. خطای رایج این است که سازمان تمام انرژیاش را روی احراز هویت میگذارد و بعدش به هر کسی که وارد شد، دسترسی گسترده میدهد. نتیجه چیست؟ هویت درست تأیید شده، اما مجوز غلط است. شوخی نیست، چون خیلی از نفوذها دقیقاً از همین شکاف میآیند. آن طرف ماجرا هم هست. حتی با احراز هویت قوی، اعتبارنامه میتواند از طریق بدافزار یا فیشینگ به سرقت برود و مهاجم با هویت معتبر وارد شود. اینجا جایی است که ابزارهای تشخیص باید بتوانند رفتار غیرعادی را ببینند.
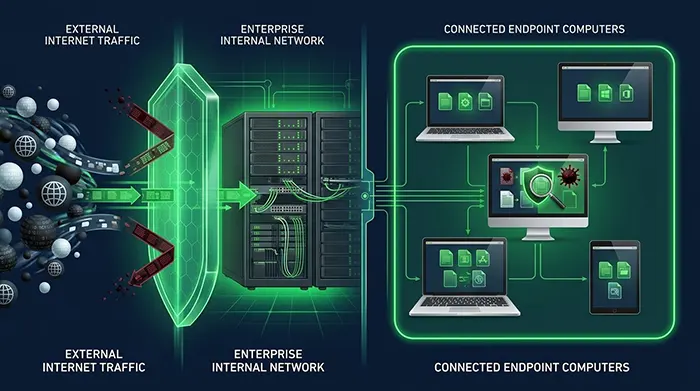
راهکارهایی مثل کسپرسکی سازمانی روی نقاط پایانی، EDR Expert برای تحلیل رفتار در سطح دستگاه و SIEM (XDR Core) برای جمعکردن و همبستهسازی رویدادها، در همین لایهی تشخیص قرار میگیرند. اینها مکمل کنترل دسترسیاند و جایگزینش نیستند. تواناییهای دقیق هر محصول را هم باید از مستندات رسمیاش چک کرد، نه از حدس.
RBAC، ABAC و DAC؛ سه مدل، سه منطق
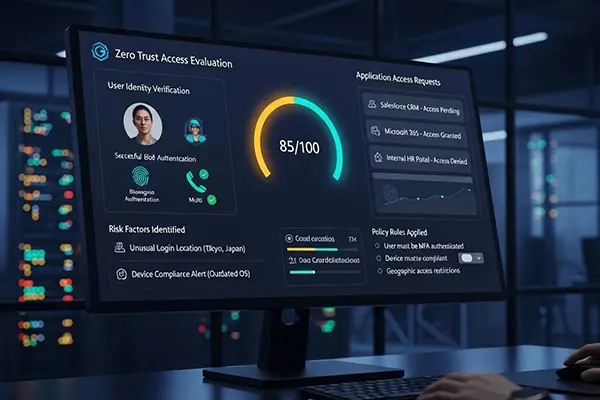
مدل RBAC یعنی دسترسی بر اساس نقش. کاربر در نقش «حسابدار» قرار میگیرد و هر چه آن نقش لازم دارد را میگیرد. مدیریتش ساده است، برای سازمانهایی با ساختار روشن عالی کار میکند و ممیزیاش هم راحتتر است. ضعفش وقتی دیده میشود که نقشها زیاد و مبهم شوند. آن موقع هر کس چند نقش جمع میکند و دوباره به همان مجوزهای انبوه میرسیم. ABAC انعطافپذیرتر است. تصمیم بر اساس ویژگیها گرفته میشود: نقش کاربر، ساعت درخواست، موقعیت جغرافیایی، وضعیت امنیتی دستگاه، حساسیت داده. مثلاً «مدیر مالی فقط از دستگاه سازمانی و فقط در ساعت کاری به گزارشهای محرمانه برسد.» قدرتش زیاد است، اما طراحی و نگهداری قواعدش زحمت بیشتری میخواهد. DAC را خیلی از ما بیآنکه اسمش را بدانیم هر روز استفاده میکنیم. صاحب منبع تصمیم میگیرد چه کسی دسترسی داشته باشد؛ مثل وقتی که پوشهای را روی سرور فایل با همکار به اشتراک میگذارید. سرعتش بالاست ولی کنترل مرکزی ندارد. در سازمان بزرگ، DAC بدون نظارت یعنی هر کسی برای خودش قانون مینویسد.
اصل حداقل دسترسی
Least Privilege یعنی هر کاربر و هر سرویس فقط همانقدر دسترسی دارد که برای انجام کارش لازم است، نه یک قدم بیشتر. شنیدنش ساده است و اجرایش سخت، چون سختیاش را کاربران حس میکنند. وقتی کسی بگوید «برای اینکه کارم زود راه بیفتد، دسترسی کامل بده»، مدیر IT معمولاً قبول میکند. همین قبولکردنها در طول سالها روی هم انباشته میشود. مجوز اضافی ظاهراً بیضرر است، تا روزی که آن حساب به دست مهاجم بیفتد. آن وقت همهی آن «لطفهای کوچک» به قدرت او تبدیل میشود. حساب سرویس یک نرمافزار قدیمی که مدیر دامنه است، نمونهی کلاسیک است. چرا؟ چون هیچکس جرئت نکرده دسترسیاش را کم کند که مبادا سیستم از کار بیفتد.
MFA؛ مهم، ولی نه همهی ماجرا
احراز هویت چندمرحلهای جلوی بخش بزرگی از سوءاستفاده از رمزهای لورفته را میگیرد، و اگر هنوز روی ورودهای از راه دور و حسابهای مدیریتی فعال نشده، باید اولویت اول باشد. اما MFA فقط لحظهی ورود را محافظت میکند. اگر کاربری که وارد شده بیش از نیاز مجوز دارد، MFA کمکی به آن نمیکند. یادتان هست گفتم کنترل دسترسی فقط احراز هویت نیست؟ همینجاست که معنایش روشن میشود.
حسابهای ممتاز؛ جایی که کوچکترین اشتباه گران تمام میشود
مدیر دامنه، مدیر پایگاه داده، حسابهای سرویس و هر حسابی که بتواند تنظیمات امنیتی را عوض کند، در دستهی ممتاز قرار میگیرد. تعدادشان باید کم باشد و شناختهشده. جدا کردن حساب مدیریتی از حساب روزمرهی همان فرد، یکی از سادهترین و مؤثرترین کارهاست. کسی که با حساب مدیر دامنه ایمیل میخواند و وب میگردد، در واقع کلید اصلی ساختمان را دم در میگذارد. رمزهای حسابهای سرویس را هم باید جایی نگه داشت که دیده نشود، نه در فایل پیکربندی یا اسکریپت. دسترسی ممتاز بهتر است موقت باشد؛ برای مدت مشخص و با دلیل ثبتشده. و هر استفاده از آن باید ردپا داشته باشد.
حسابهای قدیمی و رهاشده
همکاری از سازمان رفته، پیمانکاری پروژهاش تمام شده، یا حسابی آزمایشی ساخته شده و فراموش شده. این حسابها هنوز فعالاند و هیچکس هم نگاهشان نمیکند. برای مهاجم عالیاند، چون کسی متوجه ورودشان نمیشود. اگر حساب یک کارمند سابق مجوز بالا داشته باشد، ماجرا بدتر هم میشود. مقابلهاش پیچیده نیست. فهرست حسابهایی که مدتی است وارد نشدهاند را مرتب بررسی کنید، آنها را غیرفعال کنید و بعد از دورهی مشخصی حذف. و از این مهمتر، فرایند خروج کارکنان باید به منابع انسانی وصل باشد، نه به حافظهی IT.
از روز اول تا روز خروج
مدیریت دسترسی یک اتفاق نیست؛ چرخه است. روز استخدام، دسترسیها بر اساس نقش تعریف میشود و نه بر اساس سلیقه. وقتی فرد جابهجا میشود یا ارتقا میگیرد، مجوزهای قبلی باید برداشته شود، نه اینکه روی هم بنشیند. اینجا بیشتر سازمانها لغزش دارند. آدمها در طول چند سال سه بار نقش عوض میکنند و همهی دسترسیهای قبلی را همراه خود میآورند. این پدیده را «خزش دسترسی» میگویند و در ممیزیها همیشه پیدایش میکنیم. روز خروج هم باید همهچیز بسته شود: حساب اصلی، دسترسی به ابزارهای ابری، VPN، توکنها، رمزهای مشترک و گوشی یا لپتاپ سازمانی. اگر فهرست مشخصی برای این روز نباشد، یکی دو مورد حتماً جا میماند.
بازبینی دورهای؛ کاری که همه میدانند باید انجام شود
مرور مجوزها یعنی از مدیران هر واحد بخواهید فهرست دسترسیهای اعضای تیمشان را تأیید یا اصلاح کنند. ماهانه برای حسابهای ممتاز، فصلی یا ششماهه برای بقیه، منطقی است. مهم این است که بازبینی واقعی باشد، نه امضای دستی روی فهرست. مدیری که فهرست ۴۰۰ سطری را بدون خواندن تأیید میکند، به کسی کمک نکرده است.
ثبت و تحلیل رویدادها
کنترل دسترسی بدون لاگ مثل در قفلدار بدون دوربین است. باید معلوم باشد چه کسی، کی، از کجا و به چه چیزی دسترسی داشته. ورود در ساعت عجیب، دسترسی به منبعی که آن کاربر هیچوقت سراغش نرفته، یا افزایش ناگهانی مجوز حساب، همه نشانهاند. به شرط آنکه کسی نگاهشان کند. لاگی که جمع میشود و هیچوقت خوانده نمیشود فقط فضای دیسک میگیرد.
پیشنهادهای عملی برای طراحی سیاست
از یک موجودی صادقانه شروع کنید. چه حسابهایی وجود دارد، چه کسانی ممتازند، و کدام حسابها چند ماه است استفاده نشدهاند. بدون این تصویر، هر سیاستی روی هوا نوشته میشود. بعد نقشها را ساده نگه دارید. بیست نقش قابل مدیریت است، دویستتا نه. اگر برای هر استثنا یک نقش جدید میسازید، یعنی مدل از اول خوب طراحی نشده. دسترسیهای حساس را حتماً به تأیید دوم مشروط کنید و برای درخواستهای موقت تاریخ انقضا بگذارید. مسئولیت را هم مشخص کنید.
جمعبندی
آنچه از همهی اینها میشود یاد گرفت ساده است: مشکل معمولاً از ابزار نیست، از انباشت دسترسیهاست. هر مجوز اضافی، هر حساب رهاشده و هر دسترسی بازبینینشده، در روز بد به قدرت مهاجم تبدیل میشود. مجوزها را کم و دقیق نگه دارید، حسابهای ممتاز را جدا کنید، خروج کارکنان را جدی بگیرید و رویدادها را واقعاً بخوانید. کنترل دسترسی کار یکباره نیست، عادت سازمانی است. و یادتان باشد، دسترسی بیش از نیاز همیشه یک روز هزینهاش را میگیرد.